Đánh giá SCAN (SCAN Security Audit) là chương trình đánh giá an ninh chuỗi cung ứng do Supplier Compliance Audit Network (SCAN) xây dựng, phục vụ việc chia sẻ dữ liệu đánh giá giữa các nhà nhập khẩu tham gia mạng lưới. Đối với nhà máy tại Việt Nam, SCAN thường xuất hiện khi khách hàng muốn có một báo cáo an ninh có thể được sử dụng trong quan hệ với nhiều nhà nhập khẩu, thay vì yêu cầu các cuộc đánh giá lặp lại.
Tuy nhiên, nhà máy cần phân biệt ba việc: được đăng ký đánh giá SCAN, được một khách hàng cụ thể chấp nhận kết quả và duy trì chu kỳ đánh giá phù hợp. Ba việc này không tự động tương đương. Bài viết hướng dẫn phạm vi áp dụng, các nhóm kiểm soát an ninh, đăng ký, hồ sơ, thời hạn khắc phục, hiệu lực báo cáo và cách TTS Cert hỗ trợ chuẩn bị đánh giá.
1. SCAN là gì? Chương trình đánh giá và chia sẻ báo cáo hoạt động thế nào?
Supplier Compliance Audit Network (SCAN) là mạng lưới phi lợi nhuận kết nối các bên trong chuỗi cung ứng để chuẩn hóa việc đánh giá an ninh. Thay vì mỗi nhà nhập khẩu yêu cầu một bộ hồ sơ hoặc cuộc đánh giá gần giống nhau, SCAN hướng tới việc sử dụng dữ liệu đánh giá chung theo cơ chế quản lý và chia sẻ có kiểm soát.
Một cuộc đánh giá SCAN Security Audit xem xét năng lực của nhà máy trong việc bảo vệ con người, hàng hóa, khu vực đóng hàng, phương tiện và dữ liệu liên quan đến vận chuyển. Kết quả được xử lý trong hệ thống của chương trình; các thành viên đủ quyền có thể tiếp cận thông tin theo quy định. Việc cùng chia sẻ báo cáo không có nghĩa mọi khách hàng đều tự động chấp nhận báo cáo đó; mỗi nhà nhập khẩu vẫn có chính sách đánh giá rủi ro riêng.
SCAN có ba đặc điểm dễ nhận biết:
Đánh giá chung: sử dụng khung kiểm soát an ninh thống nhất để giảm đánh giá trùng lặp giữa các khách hàng tham gia.
Quản lý khắc phục: những điểm không phù hợp được SCAN theo dõi bằng quy trình hành động khắc phục và phản hồi bằng chứng.
Báo cáo và quyền truy cập: báo cáo được lưu trong mạng lưới có kiểm soát, không phải một chứng chỉ có thể tra cứu công khai như một số chương trình chứng nhận hệ thống.
Do đó, cách gọi phù hợp là “đánh giá SCAN”, “báo cáo SCAN”, không mặc định nói rằng nhà máy được cấp một “chứng chỉ SCAN” tương tự chứng chỉ ISO. Nguồn tham khảo: SCAN – Factories & Suppliers.
2. Những nhà máy nào cần đánh giá SCAN? Có bắt buộc trở thành thành viên không?
Nhà máy may, giày dép, điện tử, nội thất, bao bì, hàng tiêu dùng và các cơ sở liên quan hoạt động lưu kho, đóng hàng có thể được khách hàng đề nghị đánh giá SCAN. Việc cần đánh giá không phụ thuộc tên ngành đơn thuần, mà phụ thuộc yêu cầu nhà nhập khẩu, cơ sở nằm trong phạm vi cung ứng, tuyến hàng và điều kiện khách hàng chấp nhận.
Nhà máy có thể tự yêu cầu SCAN Security Audit
Theo SCAN, một nhà máy ở bất kỳ quốc gia nào có thể chủ động đề nghị đánh giá, kể cả khi không đủ điều kiện làm thành viên hiệp hội. Đây là đăng ký một cuộc đánh giá, không phải đăng ký tư cách thành viên SCAN. SCAN cũng có tuyến đăng ký thông qua nhà nhập khẩu thành viên bảo trợ.
| Tình huống | Nhà máy cần làm gì? |
|---|---|
| Khách hàng là thành viên SCAN yêu cầu đánh giá | Xác nhận mã cơ sở, thời hạn, đầu mối bảo trợ và cách chia sẻ kết quả |
| Nhà máy muốn tự đặt cuộc đánh giá | Liên hệ tuyến đăng ký non-sponsored và hỏi rõ bên nào sẽ sử dụng báo cáo |
| Nhà máy đã được đánh giá bởi chương trình an ninh khác | Hỏi khách hàng có chấp nhận báo cáo cũ hay vẫn yêu cầu SCAN |
| Nhiều khách hàng cùng yêu cầu an ninh | Kiểm tra mức độ tham gia SCAN và điều kiện chấp nhận riêng của từng khách hàng |
Lưu ý riêng với Walmart: Walmart đưa SCAN vào danh sách chương trình đánh giá được chấp nhận, nhưng ghi rõ điều kiện thành viên (membership requirement) đối với tuyến chương trình SCAN. Vì vậy, việc nhà máy tự mua một cuộc đánh giá SCAN không tự động bảo đảm đáp ứng Walmart SCS. Nếu xuất hàng cho Walmart, cần đối chiếu 5 phương án đáp ứng Walmart SCS và xác nhận tình huống cụ thể với khách hàng. Xem danh sách chương trình Walmart chấp nhận.
3. Những yêu cầu an ninh chính trong đánh giá SCAN
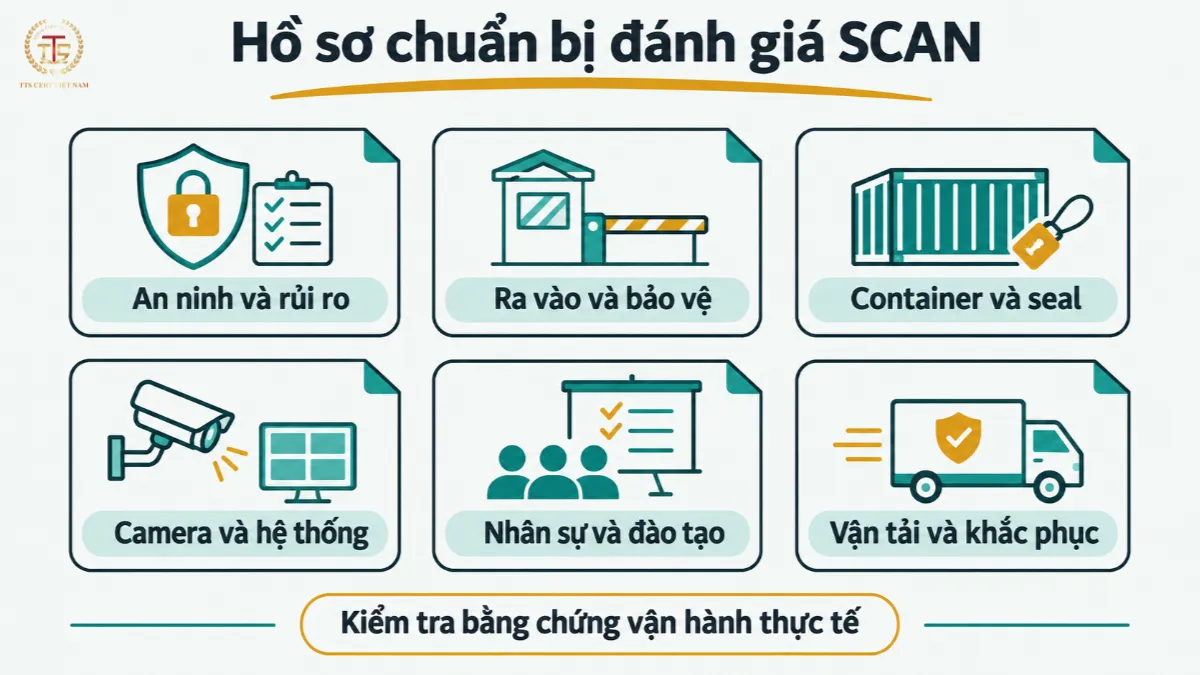
SCAN tập trung vào các rủi ro có thể làm mất an toàn hàng hóa, phá vỡ tính toàn vẹn của lô hàng hoặc tạo cơ hội cho người không được phép tiếp cận khu vực nhạy cảm. Các nhóm hồ sơ nhà máy nên rà soát gồm:
| Nhóm kiểm soát | Kiểm tra thực tế nên thực hiện |
|---|---|
| Chính sách và đánh giá rủi ro | Có người phụ trách, đánh giá rủi ro theo địa điểm và dòng hàng, kế hoạch xử lý rủi ro |
| An ninh cơ sở, khu vực hạn chế | Hàng rào, cổng, cửa, ánh sáng, camera, biển phân khu và điểm mù |
| Kiểm soát người, phương tiện ra vào | Thẻ, nhật ký khách/nhà thầu/lái xe, giám sát người không có thẩm quyền |
| An ninh container và phương tiện vận chuyển | Kiểm tra trước đóng hàng, tình trạng container, khu vực chờ và bàn giao |
| Quản lý niêm phong | Mua, lưu kho, cấp phát, sử dụng, đối chiếu số seal và xử lý seal bất thường |
| An ninh hàng hóa và hồ sơ | Đối chiếu đơn hàng, số kiện, tài liệu xuất hàng, sai lệch và người phê duyệt |
| Đối tác và nhân sự | Kiểm soát đơn vị vận tải/nhà thầu; hướng dẫn vị trí nhạy cảm; đào tạo phù hợp pháp luật |
| Sự cố và thông tin | Báo cáo, điều tra, hành động khắc phục; kiểm soát quyền truy cập dữ liệu vận chuyển |
Các nhóm này có liên hệ với tiêu chí an ninh tối thiểu CTPAT, nhưng không thể lấy một mẫu tự xây dựng rồi tuyên bố đó là bảng câu hỏi SCAN chính thức. Để hiểu sâu nguyên tắc niêm phong, kiểm tra container, đối tác và an ninh mạng, doanh nghiệp có thể tham khảo 12 nhóm tiêu chí CTPAT tại nhà máy. Danh mục đánh giá cụ thể phải theo hướng dẫn SCAN và Pre-Audit Checklist do đơn vị đánh giá được chỉ định cung cấp.
Điểm dễ bị bỏ sót: Có quy trình nhưng không có bằng chứng vận hành. Chẳng hạn, quy trình yêu cầu kiểm tra container trước khi đóng hàng nhưng người phụ trách không thực hiện đúng, hoặc sổ cấp seal không đối chiếu được với chứng từ giao hàng.
4. Quy trình đăng ký và thực hiện đánh giá SCAN tại Việt Nam
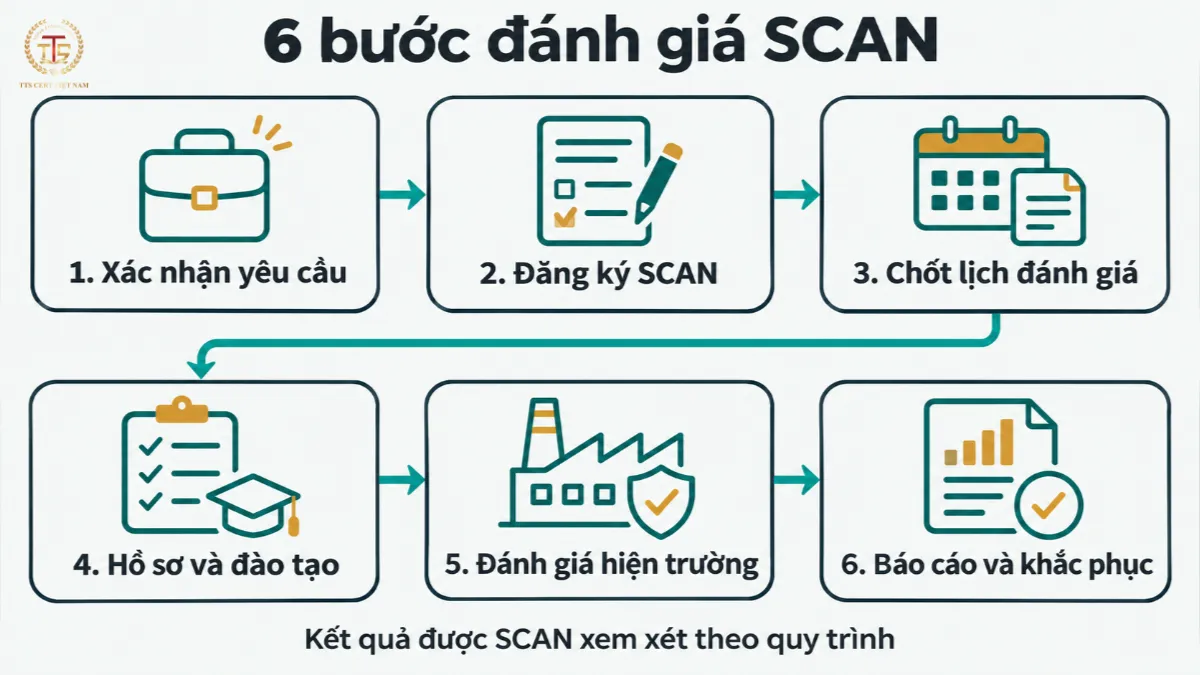
SCAN công bố cả hình thức sponsored audit (có nhà nhập khẩu thành viên bảo trợ) và non-sponsored audit (cơ sở chủ động yêu cầu). Dù thuộc tuyến nào, doanh nghiệp nên đi theo trình tự sau:
| Bước | Công việc thực hiện | Điểm cần xác nhận |
|---|---|---|
| 1. Xác định yêu cầu | Làm rõ khách hàng, địa chỉ cơ sở, mục đích đánh giá và hạn nộp | Báo cáo sẽ phục vụ ai? Khách hàng có điều kiện riêng không? |
| 2. Đăng ký cuộc đánh giá | Gửi yêu cầu qua SCAN – Factories & Suppliers hoặc tuyến thành viên | Sponsored hay non-sponsored; thông tin cơ sở chính xác |
| 3. Nhận đơn vị đánh giá, báo giá và lịch | Phối hợp với Audit Service Provider (ASP) được SCAN chấp thuận | Phạm vi, thời lượng, phí đăng ký, phí đánh giá, ngày đánh giá |
| 4. Chuẩn bị hồ sơ và đào tạo bắt buộc | Sử dụng Pre-Audit Checklist do ASP cung cấp; hoàn tất SCAN Factory and Supplier Training Course | Phải hoàn tất khóa học trước ngày đánh giá và lưu bằng chứng |
| 5. Thực hiện đánh giá | Cung cấp hồ sơ, phỏng vấn người phụ trách, kiểm tra khu vực hiện trường hoặc hình thức được SCAN chấp thuận | Tính trung thực của hồ sơ, điểm bất thường, quyền tiếp cận hiện trường |
| 6. Theo dõi báo cáo và CAPA | SCAN xử lý báo cáo, gửi yêu cầu khắc phục, nhà máy phản hồi và cập nhật bằng chứng | Theo dõi thời hạn 17/60 ngày; trạng thái cuối của báo cáo |
Lưu ý quan trọng: SCAN yêu cầu nhà máy hoàn thành khóa Factory and Supplier Training trước cuộc đánh giá; thiếu bằng chứng hoàn thành tại thời điểm đánh giá có thể phát sinh hành động khắc phục mức nghiêm trọng. Đồng thời, thanh toán phí để giữ lịch theo hướng dẫn của ASP, không nên giả định chỉ cần gửi đăng ký là lịch đã được khóa.